目次
サイバーセキュリティの盲点:なぜ「人」が最大の脆弱性になるのか
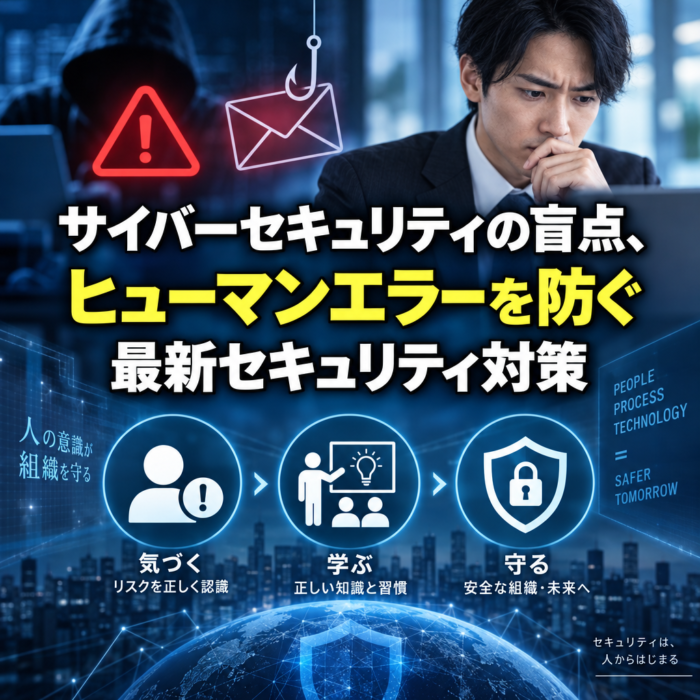
現代のビジネス環境において、強固なファイアウォールや高度な暗号化技術を導入することは、もはや当然の義務となっています。しかし、どれほど多額の費用を投じてシステムを要塞化しても、たった一人の従業員による不注意な操作が、組織全体を崩壊させる引き金になり得ます。これが、サイバーセキュリティにおける最大の盲点である「ヒューマンエラー」です。
近年の調査データによれば、情報漏洩事件の約9割以上に、何らかの形で人的要因が関与していると報告されています。攻撃者はシステムの脆弱性を突くよりも、人間の心理的な隙や操作ミスを突く方が効率的であることを熟知しています。巧妙化するフィッシング詐欺や、設定ミスによるクラウドからのデータ流出は、まさにその象徴と言えるでしょう。
本記事では、なぜヒューマンエラーが防げないのかという根本的な原因を探り、最新の技術と組織文化の両面から、被害を最小限に抑えるための実効性の高いセキュリティ対策を詳しく解説します。技術の進化と人間の行動特性を理解し、次世代の防御戦略を構築するためのヒントを提供します。
ヒューマンエラーの現状と背景:データが示す深刻なリスク
サイバーセキュリティの現場において、ヒューマンエラーは単なる「不注意」で片付けられる問題ではありません。IBMの調査レポートによると、サイバー攻撃の成功要因の95%に人的ミスが関わっているという衝撃的な事実が明らかになっています。DX(デジタルトランスフォーメーション)の加速に伴い、扱う情報量とツールが激増したことで、従業員の認知負荷は限界に達しています。
特に被害が目立つのは、クラウドサービスの設定ミスです。利便性を優先するあまり、適切なアクセス制限をかけずに機密データを公開設定のまま放置してしまう事例が後を絶ちません。また、リモートワークの普及により、オフィス外での不用意なネットワーク接続やデバイスの紛失といったリスクも急増しています。これらは個人の意識だけでなく、組織としての管理体制の不備も要因となっています。
さらに、攻撃手法の高度化も無視できません。生成AIを用いた極めて自然な日本語のフィッシングメールや、経営層を装うビジネスメール詐欺(BEC)は、注意深い人間であっても見破ることが困難です。ヒューマンエラーは「起こりうるもの」として前提に置き、被害を未然に防ぐ仕組みづくりが、現在のサイバーセキュリティ対策における最優先事項となっています。
心理的死角を突く攻撃:ソーシャルエンジニアリングの脅威
サイバー攻撃者が最も好む手法の一つが、人間の心理的な特性を悪用する「ソーシャルエンジニアリング」です。これは技術的なハッキングではなく、信頼、恐怖、緊急性といった感情を揺さぶることで、パスワードを教えさせたり、悪意あるファイルを実行させたりする手法です。人は急かされたり、権威のある人物から指示を受けたりすると、冷静な判断力を失い、普段なら避けるはずのミスを犯してしまいます。
例えば、情報システム部門を装い「アカウントに不正アクセスの疑いがあるため、直ちにパスワードを更新してください」という偽の通知を送る手法は古典的ですが、今なお高い成功率を誇ります。また、SNSなどで収集した個人の趣味嗜好を反映させた標的型攻撃は、受信者に「自分宛の正当なメールである」と誤認させる力が非常に強力です。
「セキュリティは、チェーンの最も弱いリンクによって決まる。そして多くの場合、そのリンクは人間である。」
この言葉が示す通り、どれほど高度なエンドポイントセキュリティを導入していても、従業員が自ら認証情報を入力してしまえば、防御壁は無効化されます。心理的な罠を理解し、組織全体で疑う姿勢を持つことが、ヒューマンエラーを防ぐ第一歩となります。
最新のセキュリティ対策:ゼロトラストモデルの導入
ヒューマンエラーを前提とした防御戦略として、現在最も注目されているのが「ゼロトラスト」という概念です。これは「何も信頼しない(Never Trust, Always Verify)」という原則に基づき、ネットワークの内外を問わず、すべてのアクセスに対して厳格な認証と認可を求める手法です。従来の境界型防御では、一度社内ネットワークに入れば自由な操作が可能でしたが、ゼロトラストではミスが起きても被害の拡大を最小限に抑えられます。
ゼロトラストを実現するための具体的な技術要素には、以下のようなものがあります。これらを組み合わせることで、従業員が誤ってパスワードを漏洩させたとしても、攻撃者の侵入を食い止めることが可能になります。
- 多要素認証(MFA):パスワードだけでなく、生体認証やワンタイムパスワードを組み合わせ、本人確認を強化する。
- 最小権限の原則:業務に必要な最低限のアクセス権限のみを付与し、誤操作による大規模なデータ削除や流出を防ぐ。
- デバイスの健全性チェック:セキュリティパッチが未適用のデバイスや、ウイルスに感染したデバイスからのアクセスを自動的に遮断する。
- マイクロセグメンテーション:ネットワークを細かく分割し、一部が侵害されても他の領域への「横移動(ラテラルムーブメント)」を阻止する。
これらのセキュリティ対策は、ユーザーの利便性と安全性のバランスを取りつつ、システム側で自動的にミスをカバーする仕組みを提供します。もはや個人の注意喚起だけに頼る時代は終わったと言えるでしょう。
ヒューマンエラーの種類と具体的な対策一覧
どのようなミスが起こりやすく、それに対してどのような技術的アプローチが有効かを整理することは、対策の優先順位を決める上で重要です。以下の表に、代表的なエラーとその解決策をまとめました。
| エラーの種類 | 具体的なリスク | 推奨されるセキュリティ対策 |
|---|---|---|
| フィッシング詐欺への応答 | 認証情報の盗難、マルウェア感染 | 多要素認証(MFA)、メールセキュリティ製品の導入 |
| クラウドの設定ミス | 機密データの一般公開 | CSPM(クラウドセキュリティ態勢管理)による自動監視 |
| メールの誤送信 | 宛先間違いによる情報流出 | 送信前の確認ポップアップ、DLP(データ流出防止)ツールの活用 |
| 脆弱なパスワード利用 | ブルートフォース攻撃による突破 | シングルサインオン(SSO)、パスワードマネージャーの推奨 |
組織文化の変革:セキュリティ意識の向上と教育
技術的な対策を補完し、持続可能な安全性を確保するためには、従業員の意識改革が不可欠です。しかし、従来の「年一度の退屈な研修」では、巧妙化する脅威に対応できません。最新の教育手法では、実際の攻撃を模した「フィッシング訓練」や、短時間で学べる「マイクロラーニング」を取り入れ、日常的にセキュリティを意識させる工夫がなされています。
また、ミスを犯した個人を責めるのではなく、ミスを報告しやすい「心理的安全性」の高い組織文化を築くことが重要です。エラーを隠蔽してしまうと、被害の発見が遅れ、取り返しのつかない事態を招きます。「ミスは誰にでも起こる」という前提を共有し、迅速な報告を称賛する文化こそが、組織のレジリエンス(回復力)を高める鍵となります。
具体的な教育プログラムとしては、以下のようなステップを推奨します。単なる知識の詰め込みではなく、行動変容を促すことがゴールです。
- 最新の脅威事例を共有し、自分事として捉えさせる。
- シミュレーション訓練を実施し、自身の判断の甘さを体験する。
- インシデント発生時の報告フローを徹底的に周知する。
- 定期的なフィードバックを行い、組織全体の成熟度を可視化する。
こうした取り組みにより、従業員一人ひとりが「人間センサー」として機能し、技術的な検知をすり抜ける脅威を早期に発見できる強固な組織体制が構築されます。
成功事例と失敗事例から学ぶ教訓
実際の事例を知ることは、対策の重要性を理解する近道です。ある大手IT企業では、開発者がテスト環境のデータベースを誤って公開設定のままインターネットに接続してしまい、数千万件の個人情報が流出しました。この原因は「設定の二重チェック」という運用ルールが形骸化していたことにありました。ヒューマンエラーを個人の問題に矮小化した結果の悲劇です。
一方で、ある金融機関では、ゼロトラストモデルをいち早く導入し、徹底した権限管理を行っていました。ある日、社員がフィッシングメールに騙され管理用IDを盗まれましたが、多要素認証とデバイス制限により、攻撃者はシステムへの侵入に失敗しました。このケースでは、人間のミスをシステムがカバーし、実害をゼロに抑えることに成功しています。
これらの対照的な事例から学べるのは、サイバーセキュリティにおいて「完璧な人間」は存在しないという教訓です。失敗事例の多くは過度な信頼や運用の甘さが原因であり、成功事例は「人は必ず間違える」という前提に基づいた多層的な防御策が功を奏しています。自社の状況を客観的に評価し、他山の石とすることが求められます。
将来予測:AIが変えるサイバーセキュリティの未来
今後の展望として、AI(人工知能)の活用がセキュリティ対策のあり方を劇的に変えていくでしょう。AIは、人間の行動パターンを学習し、普段とは異なる異常な操作をリアルタイムで検知することが可能です。例えば、普段アクセスしない時間に大量のデータをダウンロードしようとする動きを、AIが自動的に「ヒューマンエラーまたはアカウント乗っ取り」と判断し、即座に遮断します。
しかし、AIの進化は攻撃者側にも恩恵をもたらします。ディープフェイク技術を用いた上司の声や映像による詐欺は、もはやSFの世界の話ではありません。今後は、AIによる自動化された防御と、高度な心理戦に対応できる人間の判断力を融合させた「ハイブリッドな防御体制」が主流になるでしょう。技術の進化を味方につけ、常に最新のトレンドをキャッチアップし続ける姿勢が不可欠です。
また、プライバシー保護技術の向上により、個人の利便性を損なわずに高度な監視を行う手法も普及すると予測されます。セキュリティ対策は、もはや業務の妨げになる「コスト」ではなく、ビジネスの信頼性を担保し、競争力を高めるための「投資」としての側面を強めていくはずです。
結論:持続可能なセキュリティ戦略の構築に向けて
サイバーセキュリティにおけるヒューマンエラーは、技術がどれほど進歩しても完全になくすことはできません。しかし、そのリスクを理解し、適切なセキュリティ対策を講じることで、被害を最小限に抑えることは十分に可能です。重要なのは、技術的な防御(ゼロトラストなど)と、組織的な対策(教育や文化醸成)を両輪で回していくことです。
本記事で解説した通り、多要素認証の導入、クラウド設定の自動監視、そして心理的安全性の高い組織づくりは、今すぐ取り組むべき課題です。従業員を「最大の脆弱性」ではなく、組織を守る「最後の砦」へと変えるために、今日から一歩踏み出しましょう。サイバー脅威は刻一刻と変化していますが、基本に忠実で柔軟な対策こそが、最も確実な防御となります。
まずは、自社の現在の対策状況を棚卸しし、どこに「人のミス」が介入する余地があるかを確認することから始めてください。未来のインシデントを防ぐのは、今のあなたの決断と行動です。